
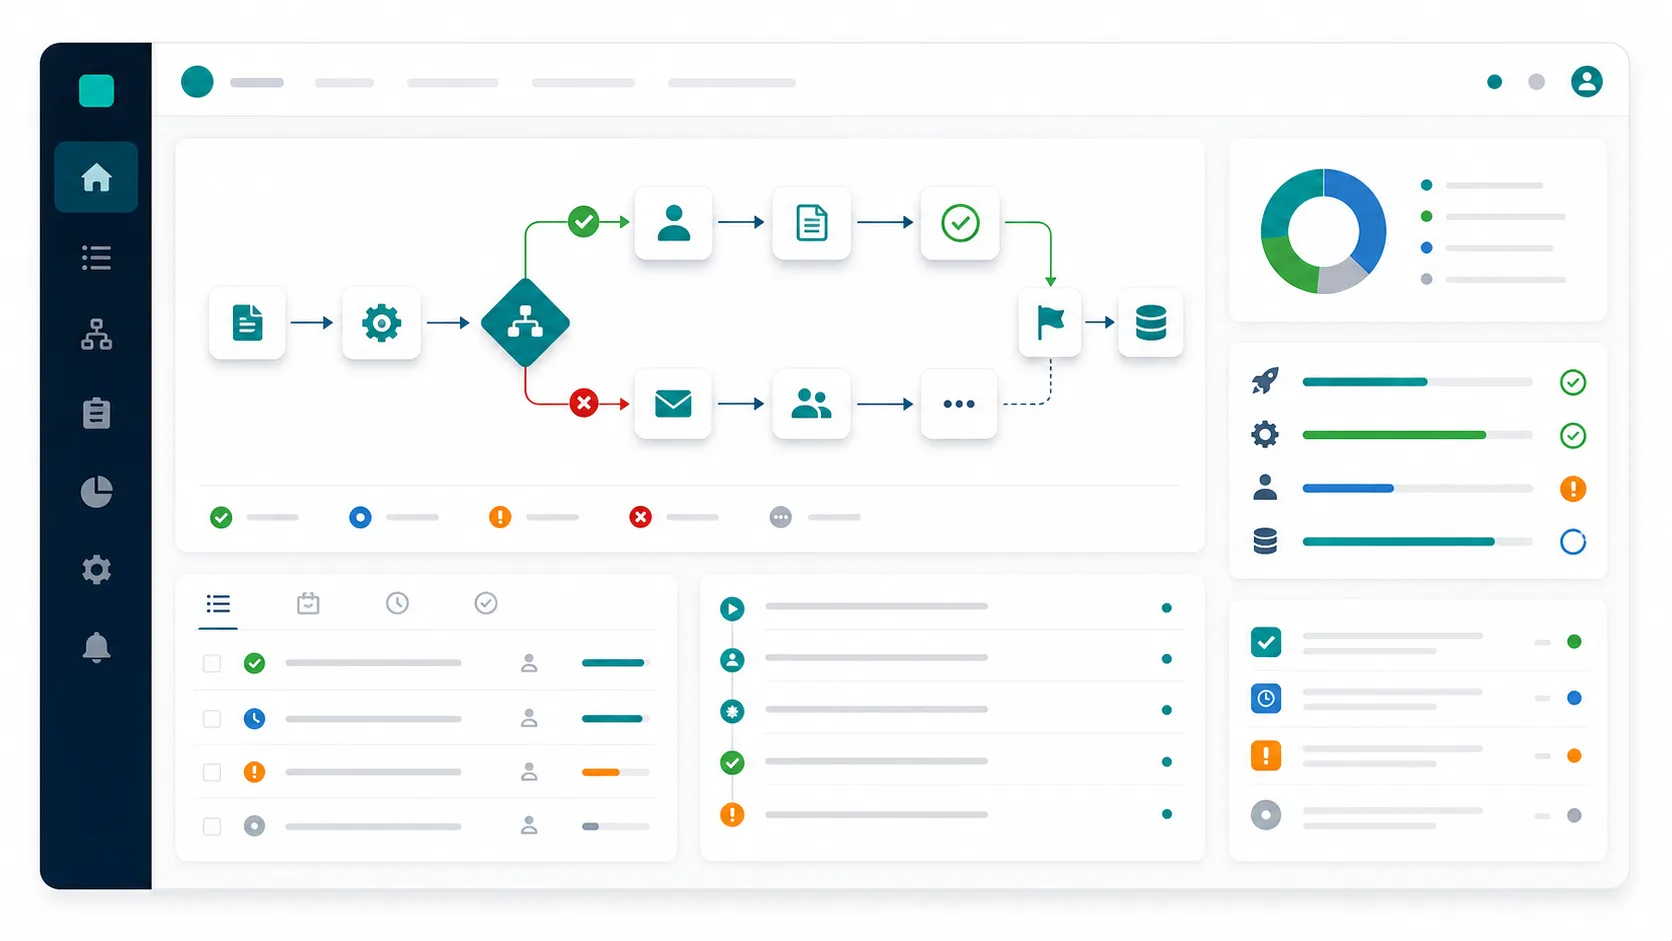
L’IA apporte de la valeur lorsqu’elle repose sur des processus clairs, des données fiables et des systèmes connectés. Automatiser sur des tableurs dupliqués, des critères changeants ou des informations dispersées crée souvent davantage de frictions : réponses difficiles à auditer, équipes méfiantes et exceptions qui retournent dans la messagerie.
Idée clé : avant de parler de modèles, il faut savoir quelle donnée fait autorité, qui décide et quelle exception doit être revue par une personne.
Le premier travail consiste à comprendre les décisions et la circulation de l’information. Quelles données entrent, qui les valide, quel système constitue la source principale et que se passe-t-il en cas d’échec ? Ce diagnostic évite de poser une couche d’IA décorative sur un processus défaillant.
Cartographier avant d’automatiser
Une carte opérationnelle utile relie ERP, ecommerce, CRM, entrepôt, finance, service client et reporting. Sans tout documenter au niveau d’un audit formel, elle doit préciser où naissent les commandes, où le stock est mis à jour, qui approuve les prix, quelles données sont recopiées et quelles décisions consomment le plus de temps.
Cette carte permet de prioriser des cas simples : classification de demandes, préparation de brouillons, extraction documentaire, rapprochement d’enregistrements ou alertes d’anomalie. L’IA doit améliorer une décision ou réduire une tâche répétitive, sans ajouter une dépendance opaque.
Prévoir les contrôles dès le départ
Une automatisation IA nécessite une traçabilité. Chaque exécution devrait conserver entrée, sortie, version des règles, utilisateur concerné et motif de revue en cas d’intervention humaine. Pour les processus critiques, associer règles déterministes et IA permet aux règles de bloquer les erreurs évidentes et au modèle de traiter langage naturel, contexte incomplet et documents variés.
Il faut également limiter les autorisations. Le système qui interprète un email n’a pas nécessairement à modifier des factures ; celui qui résume un document ne devrait pas publier sans validation. Séparer lecture, proposition et exécution réduit les risques.
Références utiles
La documentation OpenAI pour développeurs, le NIST AI Risk Management Framework et les recommandations OWASP pour applications LLM aident à traduire l’IA en contrôles concrets : journaux, autorisations, revue humaine, tests et reprise après erreur.
Chez Codefuente, nous commençons généralement par des automatisations limitées, reliées aux systèmes existants et dotées de métriques claires. Si le premier cas démontre gain de temps, qualité et maîtrise, l’étape suivante comporte moins d’incertitude.